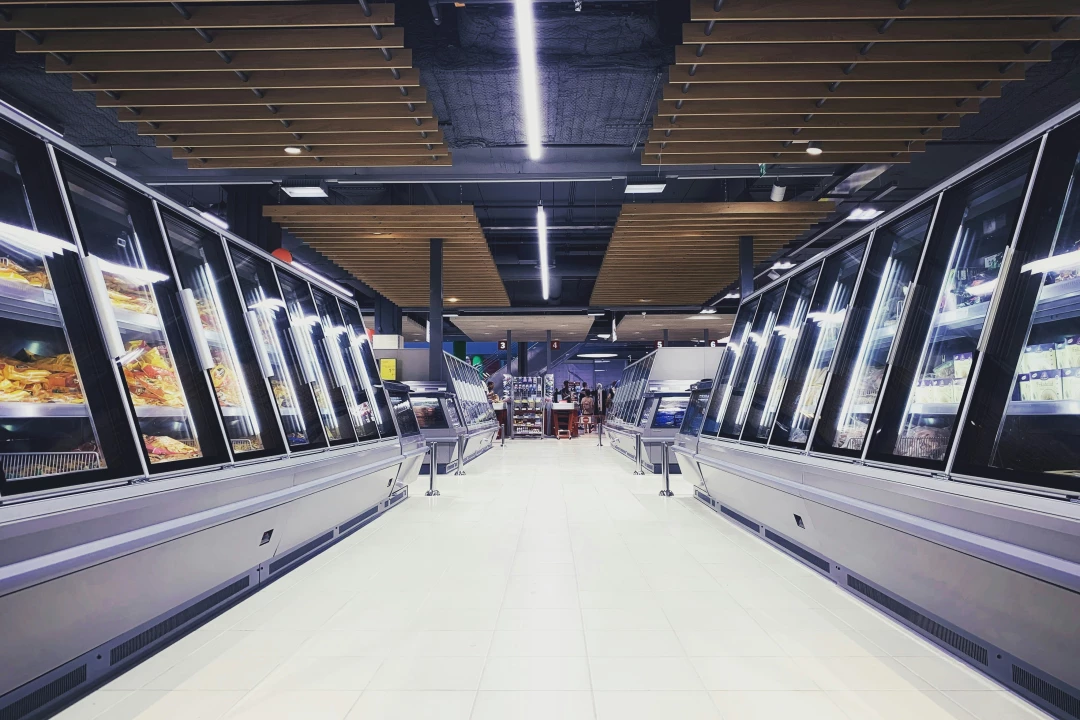
Супермаркети у дев’яти країнах Європи — Бельгії, Естонії, Фінляндії, Ірландії, Італії, Люксембурзі, Нідерландах, Португалії та Швеції — зіткнулися із масштабним збоєм у роботі холодильного обладнання. Внаслідок хакерської атаки температура в холодильних та морозильних камерах вночі зрослa, через що ритейлери були змушені викинути значну кількість зіпсованих продуктів. Наразі жодна хакерська група не взяла на себе відповідальність за ці атаки, пише The Local.
Інцидент стався 2 листопада — через три тижні після аналогічної кібератаки у Франції, де продуктові мережі так само зазнали збитків і списували товари.
Комісар ЄС з питань сільського господарства та продовольства Крістоф Гансен заявив, що в Євросоюзі сприймають ситуацію вкрай серйозно. «Це навмисна спроба порушити наші ланцюги постачання продуктів харчування та підірвати довіру споживачів — це попередження, яке ми повинні сприйняти максимально серйозно», — наголосив Гансен.
Найбільше від дій хакерів постраждала Бельгія, де збої зафіксували десятки магазинів кількох мереж. Зокрема, Carrefour Belgium повідомила про проблеми у 15 із 700 своїх супермаркетів. Збої також зачепили мережі Delhaize, Colruyt, Intermarché та магазин Ikea у Монсі. Федеральна прокуратура країни вже розпочала розслідування.
В Італії під удар потрапили щонайменше чотири супермаркети мережі Coop на Сицилії та один бізнес у Тоскані. Уряд країни запланував спеціальне засідання з питань кібербезпеки за участі спецслужб. За словами керівника компанії Radenza Group Джузеппе Спадаро, хакери атакували систему дистанційного керування замороженою продукцією.
В Естонії в одному із супермаркетів хакери підняли температуру в холодильниках до 50°C. Також про збої повідомили ритейлери в Ірландії (13 магазинів SuperValu), Португалії (7 об'єктів Intermarché), Швеції, Фінляндії, Люксембургу та Нідерландів.
Фахівці зазначають, що атака була спрямована на зовнішні системи дистанційного керування холодильним обладнанням. Зокрема, у Швеції представники мережі Coop повідомили, що постраждалі магазини використовували підключення через мережу 4G замість більш захищеної 5G, що зробило їх вразливішими.
Окрім того, шведська мережа Ica та естонські фахівці вказують, що атаковане обладнання було поставлене данським виробником Danfoss — саме його системи стали мішенню під час жовтневих кібератак у Франції.
Експерти з кібербезпеки застерігають, що подібні атаки можуть продовжуватися, оскільки хакери все активніше та швидше використовують уразливості підключеного до мережі промислового обладнання.